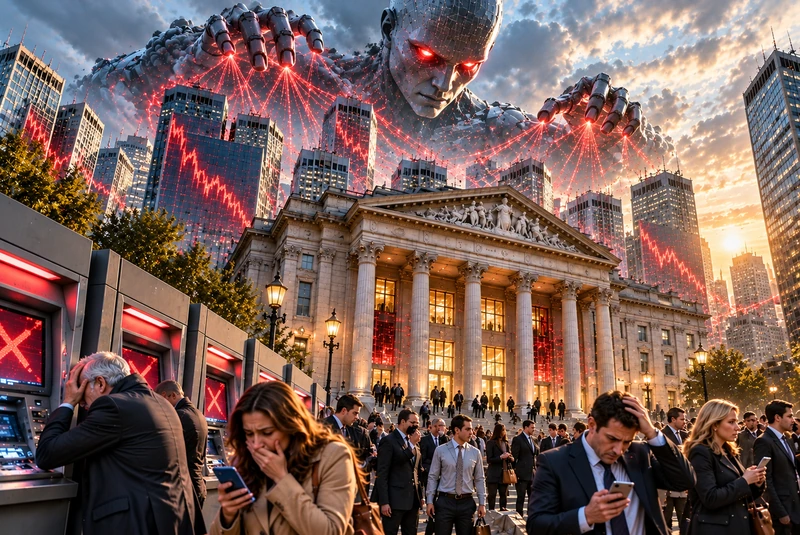
Zouden sinistere krachten ultrakrachtige AI-agenten kunnen gebruiken om een “financiële doemdag” te veroorzaken door banken over de hele wereld te hacken? Financiële topbestuurders zijn gedwongen zich voor te bereiden op een “Day After”-scenario, omdat het aantal AI-cyberaanvallen in een razend tempo toeneemt. Naarmate AI-modellen nog krachtiger en geavanceerder worden, zullen de aanvallen op ons financiële systeem alleen maar erger worden. Het lijkt slechts een kwestie van tijd voordat een worstcasescenario werkelijkheid wordt. Hoe zal onze economie functioneren wanneer die dag plotseling aanbreekt?
We hadden nooit mogen toestaan dat ons financiële systeem zo sterk afhankelijk werd van het internet, schrijft Michael Snyder.
Enkele van onze beste en briljantste geesten ontwikkelen AI-modellen die waanzinnig krachtig zijn. Die technologie kan voor goede doeleinden worden gebruikt, maar ook voor kwaadaardige doeleinden.
Wat zou je doen als je op een dag wakker werd en al het geld op je bankrekening verdwenen was?
Wat zou je doen als je op een dag wakker werd en al het geld van je hele bank verdwenen was?
Er zijn allerlei nachtmerrieachtige hypothetische scenario’s die ik zou kunnen noemen.
Lange tijd liepen Amerikaanse banken ver voorop, maar inmiddels zijn de aanvallen zo geavanceerd geworden dat ze “noodplannen voorbereiden” voor een “Day After”-scenario…
Doemvoorspellingen over de naderende AI-apocalyps zijn niet langer beperkt tot uitbarstingen van een paar techmiljardairs.
Nu beginnen de grote Amerikaanse banken, waarvan het beleid de kapitaalstromen over de hele wereld bepaalt, zich zorgen te maken over op hol geslagen AI en bereiden ze noodplannen voor voor de “dag erna” na een theoretische, door AI veroorzaakte catastrofe.
Onze banken worden tegenwoordig voortdurend aangevallen.
Het aantal AI-cyberaanvallen op onze banken is in 2026 met 89 procent gestegen…
Op basis van zijn analyse van dreigingsactiviteiten in 2025 onthulde het CrowdStrike 2026 Global Threat Report een stijging van 89% in aanvallen door tegenstanders met AI-capaciteiten. Daarnaast registreerde het de snelste doorbraaktijd van cybercriminelen ooit, namelijk 27 seconden. Deze resultaten wijzen erop dat verdedigers minder tijd hebben om te reageren zodra een aanvaller toegang heeft gekregen. Bovendien benadrukken ze hoe AI steeds vaker fungeert als een krachtvermenigvuldiger bij inbraakoperaties, de ontwikkeling van malware, social engineering en verkenningsactiviteiten.
Gelukkig hebben onze banken veiligheid altijd tot een topprioriteit gemaakt.
Maar in dit stadium worden de aanvallers veel sneller beter dan de verdedigers.
Deze maand was bijzonder slecht, en daarom wordt hij “Zwarte Oktober” genoemd…
Oktober 2026 heeft een verontrustende golf van ontwikkelingen op het gebied van cyberbeveiliging gebracht. Hackers hebben toegang gekregen tot krachtigere hulpmiddelen, terwijl onderzoekers ernstige zwakke plekken hebben ontdekt in veelgebruikte software. Beveiligingsprofessionals hebben naar verluidt moeite om het tempo van steeds verder geautomatiseerde aanvallen bij te houden. Sommigen zijn de huidige golf “Zwarte Oktober” gaan noemen.
De meeste mensen hebben geen idee dat dit gaande is.
AI verandert onze samenleving in een tempo dat moeilijk te bevatten is, en de financiële sector vormt daarop geen uitzondering.
Vorige week meldde Axios dat grote aantallen op hol geslagen AI-agenten toegang krijgen tot Amerikaanse bankrekeningen…
Grote Amerikaanse banken ontdekken ongeautoriseerde AI-agenten van derden die actief zijn binnen klantrekeningen, waarbij sommige agenten proberen handelingen uit te voeren die onafhankelijk lijken te zijn van de instructies van gebruikers, vertellen bronnen aan Axios.
Het goede nieuws is dat de overgrote meerderheid van die niet-gecontroleerde AI-agenten toegang lijkt te krijgen tot rekeningen met toestemming van de eigenaren…
“In veel gevallen gaat het simpelweg om klanten die hun gebruikersnaam of wachtwoord geven aan een AI-agent die de bank nog niet heeft kunnen controleren, wat in strijd is met de servicevoorwaarden van de bank”, vertelde Madison Mills, senior AI-verslaggever van Axios, aan CBS News. “In andere gevallen hebben we tijdens ons onderzoek bewijs gevonden dat erop leek te wijzen dat agenten handelingen uitvoerden op klantrekeningen waarvoor geen toestemming was gegeven.”
Voorbeelden van gedrag van agenten waarvoor een gebruiker nooit toestemming heeft gegeven, zijn onder meer dat de AI een bank belt met een klacht zonder eerst de rekeninghouder te raadplegen.
“Dus echt een nachtmerrie van AI-agentactiviteiten voor banken”, zei Mills.
Aan de andere kant van de wereld worden financiële instellingen in Zuid-Korea getroffen door de ene enorme golf cyberaanvallen na de andere…
De financiële instellingen van Zuid-Korea zijn getroffen door een nieuwe golf cyberaanvallen, wat het groeiende risico van AI-gestuurde hacking in Azië benadrukt. De nieuwste incidenten treffen de effectenmakelaars Daishin Securities en Mirae Asset Global Investments, evenals de cryptobeurs Bithumb.
Het incident komt ongeveer een maand na een reeks cyberaanvallen gericht op Zuid-Koreaanse financiële instellingen, waardoor zorgen ontstaan over kwetsbaarheden die verder reiken dan alleen het banksysteem van het land. Beveiligingsonderzoekers brachten de aanvalsgolf van september in Zuid-Korea in verband met een vermoedelijke hacker uit China die gebruikmaakte van een AI-penetratietesttool genaamd Artex, hoewel functionarissen de onderliggende oorzaak van de nieuwste inbreuken nog onderzoeken.
Volgens lokale media meldde Daishin een cyberaanval waarbij de persoonlijke gegevens van 38.490 klanten werden blootgesteld, waaronder namen, e-mailadressen en mobiele telefoonnummers. Het bedrijf heeft de getroffen klanten geïnformeerd, werkt samen met de autoriteiten bij het onderzoek en zal eventuele verliezen vergoeden zoals wettelijk vereist.
Dit is een nationale crisis in Zuid-Korea.
Maar in Japan is de situatie nog erger.
Het aantal cyberaanvallen is zelfs zo hoog geworden dat de Japanse premier Sanae Takaichi “opdracht heeft gegeven tot een pakket noodmaatregelen”…
De Japanse premier Sanae Takaichi heeft opdracht gegeven tot een pakket noodmaatregelen als reactie op tientallen cyberaanvallen die de activiteiten hebben verstoord van organisaties variërend van taxidiensten tot lokale politiediensten, nationale overheidskantoren en een van de grootste aanbieders van online financiële infrastructuur van het land.
Ja, de situatie in Japan is echt zo ernstig.
De CEO van een Japans bedrijf dat onlangs werd aangevallen, heeft onheilspellend verklaard dat de digitale handel “nu op het punt staat volledig te worden vernietigd door kwaadwillende partijen”…
Bij dat bedrijf, GMO Internet, bood CEO Masatoshi Kumagai zijn excuses aan klanten aan voor de problemen en de mogelijke blootstelling van hun persoonlijke gegevens, die nog wordt onderzocht. Maar Kumagai wees op grotere zorgen.
“De cyberspace die ik samen met mijn collega’s heb opgebouwd, in de overtuiging dat die een glimlach op de gezichten van mensen zou brengen, staat nu op het punt volledig te worden vernietigd door kwaadwillende partijen”, schreef hij deze week in een blogbericht. “Het onderliggende probleem is de explosieve ontwikkeling en het misbruik van AI-technologie.”
De cyberbeveiligingsafdeling van GMO heeft vastgesteld dat hackers bij minstens 20 van de recente aanvallen misbruik maakten van een AI-tool die bedoeld is om te helpen bij penetratietests. De hack van zijn bedrijf zou 26.739 servers kunnen hebben getroffen, zei hij, waarbij de aanvallers 50 miljoen dollar losgeld eisten.
Hij waarschuwt ook dat “het internet zelf nu op het punt staat in te storten”.
Natuurlijk lopen niet alleen financiële instellingen gevaar.
Theoretisch kan alles wat met het internet verbonden is, worden aangevallen.
Zo legde een verbijsterende reeks cyberaanvallen eerder deze maand koelsystemen plat “in honderden winkels in Frankrijk”…
Cyberaanvallen verstoorden Europese supermarktketens, waarbij koelsystemen in honderden winkels in Frankrijk werden getroffen en een grote supermarktketen gedwongen werd websites voor klanten in Europa en de Verenigde Staten uit te schakelen.
De Franse minister van Financiën Roland Lescure vertelde dinsdag aan het parlement dat ongeveer 700 van de 10.000 supermarkten in het land waren getroffen. Hij zei dat er geen risico was voor de voedselvoorziening van Frankrijk, maar erkende dat de aanval “het hart van onze voedselzekerheid raakt”.
“Het was een wake-upcall voor iedereen”, zei hij.
Koelsystemen op militaire bases hier in de Verenigde Staten werden onlangs eveneens aangevallen, en het Pentagon heeft nog steeds geen idee wie erachter zit…
Het Pentagon behandelt de reeks mysterieuze storingen aan vriezers waardoor in augustus voedsel bedierf op militaire bases in de Verenigde Staten als een vermoedelijke hack, volgens vier functionarissen die bekend zijn met de zaak.
Een van de functionarissen zei dat de militaire onderzoekers contact hadden met hun Franse collega’s over een soortgelijke cyberaanval op commerciële vriezers die eerder deze maand supermarkten daar ontregelde.
Reuters kon niet vaststellen hoe ver het onderzoek van het Pentagon was gevorderd en of er conclusies waren getrokken over wat er was gebeurd of wie er verantwoordelijk zou kunnen zijn. Toen het Pentagon naar het onderzoek werd gevraagd, zei het dat een eenheid van Cyber Command — de cyberstrijdmacht van het leger — “nauw samenwerkte met partners van andere overheidsinstanties en rechtshandhavingsdiensten”. Het gaf geen verdere toelichting.
Als je een apparaat hebt dat met het internet verbonden is, kan het mogelijk worden aangevallen.
Ik weet dat dit angstaanjagend klinkt, maar dat is de wereld waarin we tegenwoordig leven.
Kunnen AI-cyberaanvallen onze regering verlammen?
Kunnen AI-cyberaanvallen onze elektriciteitsnetten platleggen?
Deze maand hebben verschillende regeringen over de hele wereld hun burgers aangespoord voedsel, water en andere voorraden aan te leggen.
Zijn AI-cyberaanvallen de dreiging waarop ze willen dat mensen zich voorbereiden, of is het iets anders?
Ik heb meer vragen dan antwoorden.
Maar wat we wel weten, is dat de dreiging van AI-cyberaanvallen met de dag toeneemt.
Tot nu toe hebben we enorm veel geluk gehad, maar op een dag kan ons geluk heel plotseling opraken.
Onafhankelijke journalistiek is niet vanzelfsprekend. Zeker niet in een wereld waarin grote belangen steeds meer bepalen wat u wel en niet te horen krijgt. Frontnieuws weigert zich daaraan te onderwerpen. Geen adverteerders, geen sponsors, geen verborgen agenda’s. Alleen onze lezers maken het mogelijk dat wij onafhankelijk kunnen blijven schrijven en onderzoeken. Klik hieronder en draag bij aan het voortbestaan van Frontnieuws.
Copyright © 2026 vertaling door Frontnieuws. Toestemming tot gehele of gedeeltelijke herdruk wordt graag verleend, mits volledige creditering en een directe link worden gegeven.
Cyberaanval op Franse supermarkten – ook storingen in Nederland en België
Volg Frontnieuws op 𝕏 Volg Frontnieuws op Telegram
Geeeeuw…..zo voorspelbaar die Agenda2020 /30
The author Snyder is a well known hype merchant. He preaches all forms of disaster. He talks of asteroids, earthquakes, cyberattacks, Iran nuclear bombs, ,,, anything that sells. He is a huge Israel fan too.
If government wanted to stop AI agents, it would arrest the people admittedly doing the attacks. If industry wanted to stop the attacks, it would tighten up. But, of course, you will never hear that from Snyder. The fiction writer makes cyber attacks seems as mysterious and unavoidable as volcanoes.