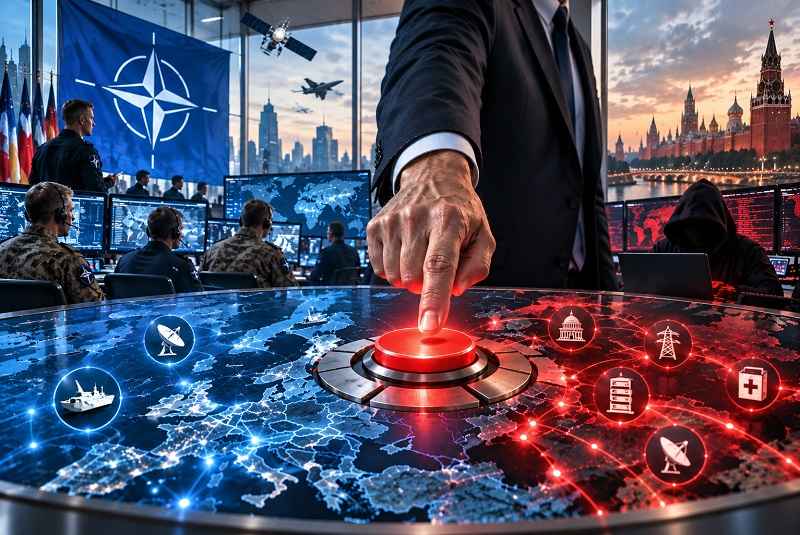
Cyberaanvallen op overheidsinstanties en kritieke infrastructuur maken al lang deel uit van de internationale machtsstrijd en worden door alle partijen uitgevoerd. Maar in het NAVO-cybercentrum in Tallinn wordt de toon inmiddels aanzienlijk scherper: directeur Tõnis Saar verklaart openlijk dat men zich al “in oorlog” bevindt. Juist tegen de achtergrond van artikel 5 is deze woordkeuze gevaarlijk – want het verlaagt de politieke drempel tussen digitale sabotage en een openlijk militair conflict.
Maandag was NAVO-lid Noorwegen het slachtoffer. De websites van het Storting, het Noorse parlement, waren na een cyberaanval tijdelijk niet bereikbaar. Russische hackers eisten vervolgens de verantwoordelijkheid voor de aanval op. Voor Tõnis Saar, directeur van het NATO Cooperative Cyber Defence Centre of Excellence in Tallinn, reikt deze ontwikkeling inmiddels veel verder dan gewone cybercriminaliteit. Tegenover de Noorse krant Aftenposten verklaarde hij: “We zijn in oorlog.” Er zou een belangrijke grens zijn overschreden, schrijft Heinz Steiner.
Cyberaanvallen kunnen ernstige schade aanrichten. Elektriciteitsnetten, ziekenhuizen, communicatiesystemen, banken of militaire installaties behoren al lang tot de mogelijke doelwitten. Staten moeten dergelijke systemen beschermen en aanvallers vervolgen. Het wordt gevaarlijk wanneer uit deze noodzakelijke verdediging een steeds verdergaande oorlogslogica ontstaat. Want zodra digitale aanvallen politiek als oorlog worden bestempeld, komt ook de vraag naar tegenaanvallen en militaire escalatie dichterbij. Saars huidige woordkeuze sluit aan bij een lijn die hij al eerder heeft verdedigd. Tijdens de NAVO-cyberoefening “Crossed Swords” in 2025 verklaarde hij dat in de cyberspace een “wartime mentality”, oftewel een oorlogsmentaliteit, moet worden aangenomen. Daar hoorden volgens zijn uiteenzetting uitdrukkelijk sterke offensieve cybercapaciteiten bij. Bij dergelijke oefeningen trainen deelnemers uit talrijke landen naast verdediging ook offensieve operaties in gesimuleerde conflictscenario’s.
Leiden cyberaanvallen tot de toepassing van artikel 5?
Saar is weliswaar geen officiële NAVO-functionaris, maar het CCDCOE in Estland is een door het trans-Atlantische militaire bondgenootschap geaccrediteerd competentiecentrum. Politiek gezien hebben zijn uitspraken niettemin gewicht, want zijn centrum houdt zich juist bezig met die grijze zone waarin sabotage, spionage en digitale aanvallen in toenemende mate met militaire termen worden beschreven. En de NAVO heeft deze grijze zone zelf uitgebreid. Sinds 2014 geldt binnen het bondgenootschap dat ook een ernstige cyberaanval in principe artikel 5 kan activeren. Inmiddels stelt de NAVO officieel vast dat significante cyberaanvallen of andere hybride aanvallen onder bepaalde omstandigheden als een gewapende aanval kunnen worden beoordeeld. Of deze drempel is bereikt, beslist het bondgenootschap per individueel geval.
Artikel 5 vormt de kern van het NAVO-Verdrag. Een gewapende aanval op één lidstaat wordt beschouwd als een aanval op alle lidstaten. Dit leidt weliswaar niet automatisch tot een militaire tegenaanval, maar militaire maatregelen behoren uitdrukkelijk tot de mogelijke reacties. Daardoor krijgt elke politieke uitbreiding van het begrip “gewapende aanval” een enorm gewicht. In de cyberspace is deze ontwikkeling bijzonder riskant. Raketten, vliegtuigen of militaire eenheden kunnen doorgaans aan een staat worden toegeschreven. Bij cyberaanvallen kunnen daarentegen servers in derde landen, gekaapte computers, botnets, particuliere hackersgroepen of opzettelijk achtergelaten valse sporen worden ingezet. Ook de NAVO heeft in het verleden toegegeven dat het moeilijk kan zijn om dergelijke aanvallen eenduidig toe te schrijven.
Het geval van Noorwegen illustreert het probleem. Een Russische hackersgroep verklaart dat zij de websites van het parlement heeft aangevallen. Dit levert nog geen hard bewijs op dat de Russische regering of het Russische leger opdracht hebben gegeven tot de aanval. Er zijn aanzienlijke verschillen tussen hackers, activisten, criminele groeperingen, inlichtingendiensten en een door de staat bevolen militaire actie. Juist daarom is de grootste terughoudendheid geboden voordat politieke leiders de term “oorlog” gebruiken. Toch schrijdt de militarisering van de cyberspace verder door. De NAVO beschouwt deze al lang als een apart operatiegebied naast land, zee, lucht en de ruimte. Nationale offensieve cybercapaciteiten kunnen worden geïntegreerd in operaties van het bondgenootschap. Tegelijkertijd blijft bewust in het midden gelaten wanneer een aanval ernstig genoeg is om de drempel van artikel 5 te overschrijden.
Waar worden de grenzen getrokken?
Deze onduidelijkheid is bedoeld om tegenstanders af te schrikken. In een situatie waarin NAVO-landen en Rusland militair al tot aan de grens van een directe confrontatie gaan, verhoogt dit echter ook het risico op verkeerde beslissingen. Europa heeft geen behoefte aan een verdere politieke verlaging van de oorlogsdrempel. Zeker niet op een gebied waar de herkomst en de opdrachtgever van een aanval vaak pas na langdurig onderzoek betrouwbaar kunnen worden vastgesteld. De zaak wordt nog problematischer door de openlijke tegenspraak met de officiële NAVO-lijn. Het bondgenootschap benadrukt al jaren dat het niet in oorlog is met Rusland. Tegelijkertijd verklaart de directeur van een door de NAVO geaccrediteerd cybercentrum nu publiekelijk: “We zijn in oorlog.” Dergelijke uitspraken veranderen het politieke taalgebruik – en dat taalgebruik is uiteindelijk ook bepalend voor beslissingen. Bovendien rijst de vraag of hiermee niet ook de drempel voor daadwerkelijke oorlogsmaatregelen wordt verlaagd.
Cyberaanvallen moeten worden afgeweerd, kritieke infrastructuren moeten worden beschermd en de daadwerkelijke daders moeten ter verantwoording worden geroepen. Daarvoor zijn goed functionerende veiligheidsdiensten, technische verdediging en solide bewijsmateriaal nodig. Niet te vergeten dat ook de VS en de NAVO op hun beurt cyberaanvallen uitvoeren in landen als Rusland, China, Iran enzovoort, omdat dit nu eenmaal ook tot de dagelijkse gang van zaken van het leger en de inlichtingendiensten behoort. Er is bovendien een duidelijk kwalitatief verschil tussen een lamgelegd overheidsportaal en een gewapende aanval. Als deze grens taalkundig steeds verder wordt vervaagd, neemt het risico toe dat op een dag iemand artikel 5 inroept op een moment dat de-escalatie nog mogelijk zou zijn geweest. Bij een directe confrontatie tussen de NAVO en Rusland zou een dergelijke fout onomkeerbaar zijn.
Vind je het belangrijk dat er nog onafhankelijke berichtgeving bestaat die niet wordt gestuurd door grote belangen? Met jouw steun kunnen we blijven schrijven en onderzoeken. Klik hieronder en draag bij aan het voortbestaan van Frontnieuws.
Copyright © 2026 vertaling door Frontnieuws. Toestemming tot gehele of gedeeltelijke herdruk wordt graag verleend, mits volledige creditering en een directe link worden gegeven.
Volg Frontnieuws op 𝕏 Volg Frontnieuws op Telegram



Artikel 5 gaat nooit werken in……..!!!!
Als een lid land wordt aangevallen en artikel 5 moet starten,
Loopt 60 tot 70% weg, doen gewoon niet mee,
Ook Amerika laat Europa vallen, omdat ze niet meededen bij de,
Israhel Amerika tegen Iran oorlog……
Een ander voorbeeld,
Artikel 3 Turkije -Saoedi-Arabië – Perzië, weet U het nog, 1 wordt aangevallen en de anderen springen er gelijk bovenop…..!!!
Nu hebben de Houthi’s uit Jemen Saoedi-Arabië aangevallen, wat doet artikel 3,
HELE MAAL NIETS, Turkije en Perzië houden zich mous stil………!!!!!!
Grote mond Artikel 5 en Artikel 3 puntje bij paaltje duiken ze weg………..!!!!!!!!
👍🏻 artikel 5 🧻🚽🚮
Jouw voorbeeld slaat werkelijk helemaal nergens op.
Met ‘Perzie’ doel je op Iran. De Yemenieten die Saudi Arabie hebben aangevallen hebben de steun van Iran. Plus dat Saudi Arabie al meer dan 10 jaar lang Yemen heeft aangevallen, dus je zou dat een langlopend conflict kunnen noemen.
Als je voorbeelden wilt gebruiken doe dan aub minimaal de moeite een juist voorbeeld te nemen.
Verder is het voor iedeeen die de moeite heeft genomen om het papierwerk van de NAVO eens echt te lezen ipv dom na te papageaaien wat er in de media wordt geroepen al van meet af aan duidelijk dat het een loze bepaling is, al helemaal sinds de instorting van de USSR. Des te meer zo aangezien het in feite allemaal draait om de militaire macht van de VS; de rest (Europa) stelt militair niks voor en Turkije ligt niet in Europa en speelt sowieso een spelletje waarbij het constant verschillende machten tegen elkaar balanceert.
Maar ‘artikel 5’ stelt dat een aanval op 1 lidstaat gelijk staat aan een aanval op alle lidstaten.
Dit is de tekst
“The Parties agree that an armed attack against one or more of them in Europe or North America shall be considered an attack against them all and consequently they agree that, if such an armed attack occurs, each of them, in exercise of the right of individual or collective self-defence recognized by Article 51 of the Charter of the United Nations, will assist the Party or Parties so attacked by taking forthwith, individually and in concert with the other Parties, such action as it deems necessary, including the use of armed force, to restore and maintain the security of the North Atlantic area.
Any such armed attack and all measures taken as a result thereof shall immediately be reported to the Security Council. Such measures shall be terminated when the Security Council has taken the measures necessary to restore and maintain international peace and security.”
Domweg zegt het dat alle lidstaten hulp zullen verlenen op een manier zoals zij dat zelf bepalen. Er is geen verplichting militaire hulp te verlenen, wat het in principe een flauwekul artikel maakt, een leuke woordensaus om mensen mee in slaap te sussen.
Nou, dat is helemaal duidelijk, oekraïne doet via een Russisch ip adres een hack / systeem aanval op computer Infrastructuur van de nato en Voila, we hebben artikel 5.
Wat zal elinsky in zijn nopjes zijn met deze berichtgeving.
Blijkbaar heeft nato nog nooit gehoord van fake ip-adressen en andere foefjes die hackers gebruiken.
En het incompetentiecentrum van de navo doet de rest. Een mooi voorbeeld van een één twee ’tje.
Incident op de luchthaven van Leipzig: Het personeel vindt een speelgoed drone (aktieradius van enkele honderden meters) op het terrein van de luchthaven, en onmiddellijk worden er foto’s rondgebazuind van een professionele drone, zogenaamd voorzien van springstof met de suggestie dat het hier om een Russische droneaanval gaat. Dit voorval wordt dan gebruikt om te hameren op de noodzaak van miljarden “investeringen” in oorlogstuig. Qui bono.
Zolang niemand ertegen in opstand komt, gaat het circus gewoon door.
Opvallend was ook dat hulpdiensten en televisie makers letterlijk binnen een paar minuten aanwezig waren. Het kan dus haast niet anders dan dat die vantevoren zijn opgetrommeld.
History may be about to repeat itself. It’s a theory worth paying close attention to
https://www.youtube.com/shorts/rU_-NmJNbXk
Jongeren hebben vaak duizenden spam e-mails in hun smarthone/mail-account.
Met opkomst internet al zoveel spam in hotmail. De veiligheidsdiensten hebben niet voor een
veilig internet gezorgd. De telecom/internetproviders vooral niet.
Er wordt gesproken over schadelijke buitenlandse hackers, maar nooit over de vele Nederlandse
kaaskoppen die bij data-mining bedrijven werken. Dezen die er slapend/typend stinkend rijk van worden.
Dit is op zich een grote misdaad. Een hoogcrimineel iets. Ik ben van aanpassing definities.