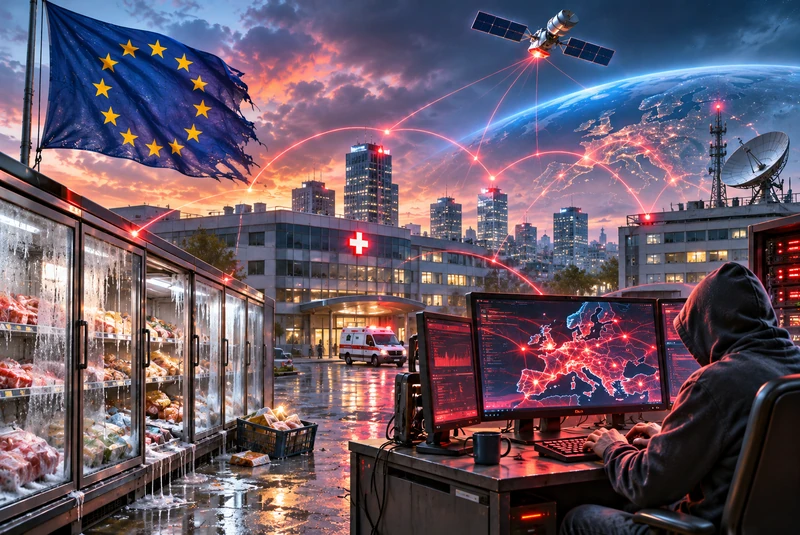
Europa wordt momenteel geconfronteerd met een ongekende golf van cyberaanvallen. Deze hebben de koelsystemen van supermarkten in minstens 11 Europese landen getroffen en kritieke zwakke plekken blootgelegd in een ogenschijnlijk gewone infrastructuur voor de voedselvoorziening. Hackers verhoogden op afstand de temperaturen tot wel 50 graden Celsius, waardoor detailhandelaren tonnen bedorven voedsel moesten weggooien.
Zelfs Franse bloedbanken werden aangevallen, hoewel de autoriteiten er blijkbaar in slaagden hun voorraden te beschermen. De incidenten volgden op een aanval van 11 oktober die ongeveer 700 Franse supermarkten trof. De criminelen maakten misbruik van zwakke plekken in koelregelaars die met het internet waren verbonden, schrijft Uriel Araujo.
Onderzoekers hadden eerder al gewezen op kwetsbaarheden in de koelplatforms van Danfoss en Copeland. Danfoss bevestigde dat de getroffen systemen op “verouderde firmware” draaiden, wat illustreert hoe verwaarloosde beveiliging essentiële diensten in gevaar kan brengen.
Naast de voedselvoorziening verstoorde een cyberaanval op 29 juli de werkzaamheden in acht magazijnen van CEVA Logistics op het continent, waardoor leveringen aan detailhandelaren vertraging opliepen. Bovendien verstoorde een aanval op software van Collins Aerospace in september 2025 de luchthavens van Heathrow, Brussel en Berlijn.
Over de verantwoordelijkheid voor de incidenten bestaat nog steeds onenigheid. Terwijl Rusland te maken heeft gekregen met onbewezen beschuldigingen, die Moskou ontkent, beschuldigde Frankrijk op zijn beurt op 9 november de Iraanse Revolutionaire Garde ervan de cyberaanvallen op koelsystemen in oktober te hebben georganiseerd.
Afgezien van het wijzen met beschuldigende vingers, zijn de inbreuken van november niet aan één enkele dader toegeschreven, en hun onderlinge verbanden zijn onduidelijk. Het Agentschap van de Europese Unie voor cyberbeveiliging (ENISA) had in september al gewaarschuwd dat onderling verbonden systemen en afhankelijkheden van leveranciers de kwetsbaarheden verergerden.
Uit de dreigingsanalyse van ENISA voor 2026 bleek dat “denial-of-service”-aanvallen (DoS) goed waren voor 51% van de geregistreerde incidenten in 2025, hoewel dit voornamelijk verstoringen met een beperkte impact waren. Ransomware bleef daarentegen de dreiging met de grootste gevolgen op korte termijn.
De cyberrisico’s voor Europa variëren dus van hinderlijke aanvallen tot ernstige verstoringen van essentiële diensten. Deze incidenten leggen een breder probleem bloot: de digitale infrastructuur van het blok is steeds sterker onderling verbonden, maar de veerkracht ervan heeft niet noodzakelijk gelijke tred gehouden met de technologische geavanceerdheid.
In deze context staat de paradox van de Europese digitale soevereiniteit opnieuw in de schijnwerpers. Terwijl het blok streeft naar grotere technologische autonomie, verdiept het tegelijkertijd de samenwerking met Washington via Pax Silica, een door de VS geleid initiatief dat halfgeleiders, kunstmatige intelligentie, kritieke mineralen en veilige toeleveringsketens omvat.
De Europese Commissie ondertekende het initiatief in juni en presenteerde samenwerking met betrouwbare partners als een middel om de technologische soevereiniteit te versterken. Toch dreigt deze regeling, zoals ik eerder betoogde, de afhankelijkheid van Europa van Amerikaanse cloudinfrastructuur, geavanceerde chips en particuliere digitale platforms te versterken.
De technologische strategie van president Donald Trump geeft ondertussen prioriteit aan Amerikaanse industriële belangen. Hoewel samenwerking met Washington enkele reële voordelen biedt, kan afhankelijkheid van buitenlandse leveranciers ook politieke kwetsbaarheden creëren, waardoor het voor het Europese blok moeilijker wordt om onafhankelijk op te treden.
Voor alle duidelijkheid: de aanvallen waren noch een gevolg van de afhankelijkheid van Amerikaanse technologie, noch hielden ze verband met Pax Silica. Ze benadrukken veeleer dat operationele veerkracht een andere dimensie van digitale soevereiniteit vormt.
Controle over technologische toeleveringsketens betekent weinig als essentiële infrastructuur kwetsbaar blijft voor relatief eenvoudige cyberinbraken. Technologische soevereiniteit en cyberbeveiliging zijn verwante, maar verschillende uitdagingen. Zelfs in Europa geproduceerde systemen kunnen kwetsbaar zijn wanneer elementaire veiligheidsmaatregelen worden verwaarloosd.
De implicaties reiken hier nog verder: een recent onderzoek van TableBriefings bracht een onderbelichte zwakke plek of “blinde vlek” aan het licht: veel satellieten beschikken namelijk niet over adequate systemen om cyberinbraken te detecteren, waardoor de Europese ruimtevaartinfrastructuur kwetsbaar blijft. Digitale onveiligheid strekt zich inmiddels uit van supermarktvriezers tot infrastructuur in een baan om de aarde.
Ondertussen waren bij de cyberaanval van 29 oktober op Binance, ’s werelds grootste cryptobeurs, naar verluidt ongeveer 6,3 miljard dollar aan activa betrokken die waren gecompromitteerd, waardoor dit mogelijk de grootste cryptodiefstal ooit is.
In dit geval heeft de FBI de diefstal toegeschreven aan Noord-Koreaanse hackers die bekendstaan als TraderTraitor. Daarentegen blijft de verantwoordelijkheid voor de bredere golf van aanvallen op Europese koelsystemen onopgelost. Dit illustreert zowel de complexiteit als de geopolitieke gevoeligheid van het toeschrijven van cyberaanvallen aan daders.
De inbreuk bij Binance legde in ieder geval, hoewel deze geen verband hield met de andere aanvallen, kwetsbaarheden in de financiële infrastructuur bloot. Uitgevers van stablecoins bevroren miljarden, wat aantoont dat er zelfs binnen ogenschijnlijk gedecentraliseerde financiële systemen nog steeds sprake is van gecentraliseerde controle. Dit betekent dat cyberbeveiliging tegenwoordig strategisch even belangrijk is geworden als energiezekerheid en maritieme handelsroutes.
Net zoals verstoringen in de Straat van Hormuz de wereldwijde energievoorziening kunnen bedreigen, kunnen cyberaanvallen op betalingsnetwerken, logistieke systemen en industriële besturingssystemen – in de nieuwe digitale “zee” – de economische activiteit over de grenzen heen ontwrichten. Digitale infrastructuur is een strategisch domein op zichzelf geworden.
Ook hier reiken de gevolgen veel verder dan het continent: voor opkomende machten die alternatieven zoeken voor door het Westen gedomineerde financiële systemen, zou technologische diversificatie zonder effectieve cyberbeveiliging slechts de bestaande kwetsbaarheden kunnen reproduceren.
Landen als Brazilië, India en andere BRICS-leden staan daarom voor een gemeenschappelijke uitdaging: het ontwikkelen van onafhankelijke technologische capaciteiten en tegelijkertijd ervoor zorgen dat hun infrastructuur veilig, interoperabel en veerkrachtig blijft.
Het punt is dat in een steeds polycentrischere wereld de controle over halfgeleiders, clouddiensten, satellietnetwerken en digitale betalingssystemen onlosmakelijk verbonden raakt met traditionele geopolitieke macht.
Uiteindelijk is de toetssteen voor technologische soevereiniteit of staten essentiële diensten in stand kunnen houden wanneer hun digitale infrastructuur wordt aangevallen, ongeacht wie deze heeft geproduceerd of beheert. Zonder operationele veerkracht dreigt technologische soevereiniteit een leeg begrip te blijven.
Onafhankelijke journalistiek is niet vanzelfsprekend. Zeker niet in een wereld waarin grote belangen steeds meer bepalen wat u wel en niet te horen krijgt. Frontnieuws weigert zich daaraan te onderwerpen. Geen adverteerders, geen sponsors, geen verborgen agenda’s. Alleen onze lezers maken het mogelijk dat wij onafhankelijk kunnen blijven schrijven en onderzoeken. Klik hieronder en draag bij aan het voortbestaan van Frontnieuws.
Copyright © 2026 vertaling door Frontnieuws. Toestemming tot gehele of gedeeltelijke herdruk wordt graag verleend, mits volledige creditering en een directe link worden gegeven.
Volg Frontnieuws op 𝕏 Volg Frontnieuws op Telegram